


Cada día recibimos decenas de correos, mensajes y llamadas. Y entre todos ellos, tarde o temprano, llegará uno falso.
Un email “del banco”, un SMS de una empresa de paquetería, una llamada “de soporte técnico” o incluso un mensaje aparentemente enviado por un compañero de trabajo.
La realidad es clara: el phishing ya no se puede evitar al 100%.
Los ciberdelincuentes son cada vez más sofisticados y utilizan técnicas muy convincentes, incluso apoyadas por inteligencia artificial.
Pero aquí viene lo importante:
- Recibir un intento de phishing no es el problema.
- El verdadero problema es no estar preparado para detectarlo y reaccionar a tiempo.
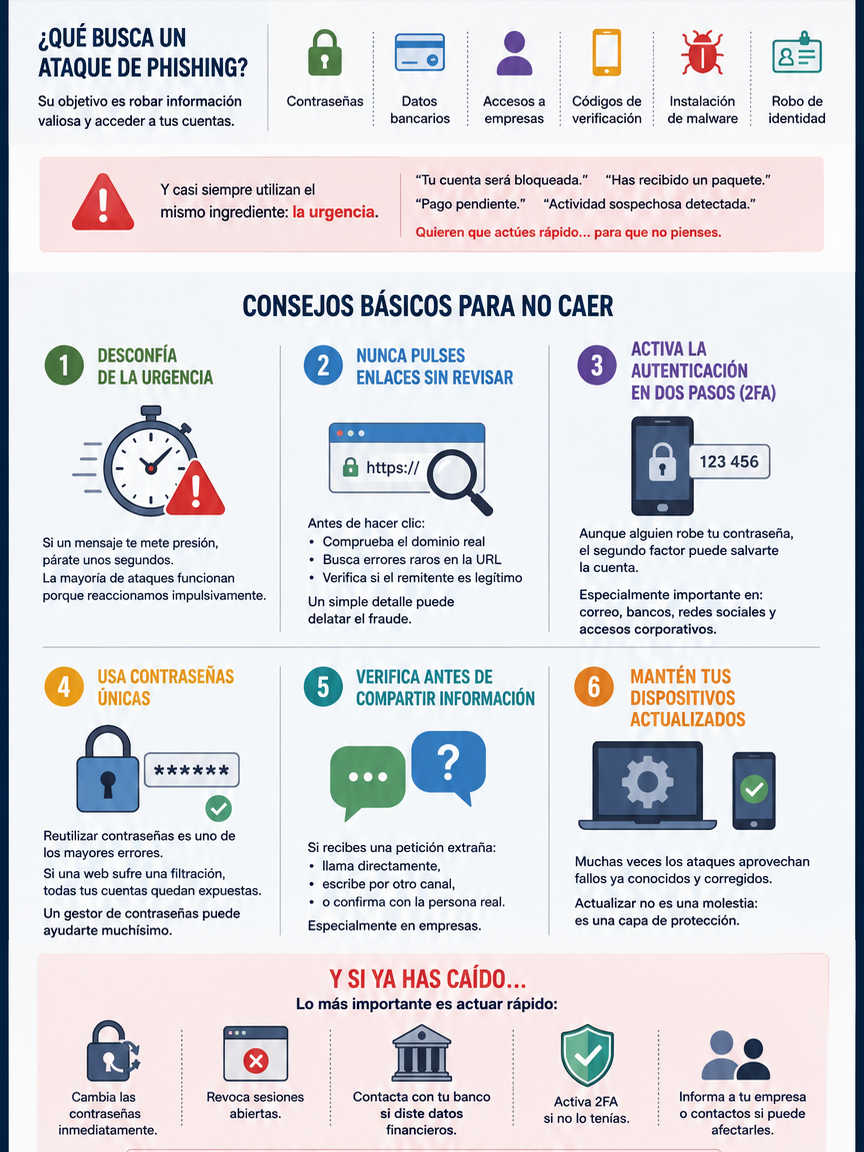
¿Qué busca un ataque de phishing?
Normalmente intentan conseguir alguna de estas cosas:
- Contraseñas
- Datos bancarios
- Accesos a empresas
- Códigos de verificación
- Instalación de malware
- Robo de identidad
Y casi siempre utilizan el mismo ingrediente: la urgencia.
“Tu cuenta será bloqueada.”
“Has recibido un paquete.”
“Pago pendiente.”
“Actividad sospechosa detectada.”
Quieren que actúes rápido… para que no pienses.
Consejos básicos para no caer
1. Desconfía de la urgencia
Si un mensaje te mete presión, párate unos segundos.
La mayoría de ataques funcionan porque reaccionamos impulsivamente.
2. Nunca pulses enlaces sin revisar
Antes de hacer clic:
- Comprueba el dominio real
- Busca errores raros en la URL
- Verifica si el remitente es legítimo
Un simple detalle puede delatar el fraude.
3. Activa la autenticación en dos pasos (2FA)
Aunque alguien robe tu contraseña, el segundo factor puede salvarte la cuenta.
Especialmente importante en:
- Correo electrónico
- Bancos
- Redes sociales
- Accesos corporativos
4. Usa contraseñas únicas
Reutilizar contraseñas es uno de los mayores errores.
Si una web sufre una filtración, todas tus cuentas quedan expuestas.
Un gestor de contraseñas puede ayudarte muchísimo.
5. Verifica antes de compartir información
Si recibes una petición extraña:
- llama directamente,
- escribe por otro canal,
- o confirma con la persona real.
Especialmente en empresas.
6. Mantén dispositivos actualizados
Muchas veces los ataques aprovechan fallos ya conocidos y corregidos.
Actualizar no es una molestia: es una capa de protección.
Y si ya has caído…
Lo más importante es actuar rápido:
- Cambia las contraseñas inmediatamente
- Revoca sesiones abiertas
- Contacta con el banco si diste datos financieros
- Activa 2FA si no lo tenías
- Informa a tu empresa o contactos si puede afectarles
Caer en un phishing no significa ser “poco inteligente”.
Significa que alguien diseñó un engaño suficientemente convincente en el momento adecuado.
La mejor defensa sigue siendo la conciencia
La ciberseguridad no consiste en vivir con miedo. Consiste en crear hábitos.
Porque el phishing seguirá existiendo. Pero con formación, calma y buenas prácticas, el desastre puede quedarse en un simple intento fallido.
Recuerda que en GRUPO GIE estamos para navegar contigo. Si tienes cualquier duda sobre tu situación, escríbenos en hola@gie.es, llámanos al 913 17 31 48 o contacta por WhatsApp en el 615 406 504. Más información en www.gie.es. #EstamosContigo
